
Модуль №1 | Задание
Полное описание требований, топологии и спецификации для выполнения Модуля №1 («Сетевое и системное администрирование»).
Состав заданий Модуля №1
- Задание №0: Настройка источников пакетов (зеркала Яндекс)
- Задание №1: Базовая настройка сети и хостов
- Задание №2: Доступ к сети Интернет на ISP
- Задание №3: Локальные учётные записи и sudo
- Задание №4: Коммутация и сегментация VLAN в сегменте HQ
- Задание №5: Безопасный удаленный доступ (SSH)
- Задание №6: Межофисный защищенный IP-туннель (GRE)
- Задание №7: Динамическая маршрутизация Link-State (OSPF в FRR)
- Задание №8: Динамическая трансляция адресов (NAT) на филиалах
- Задание №9: Настройка DHCP-сервера для клиентов (HQ-CLI)
- Задание №10: Инфраструктура службы доменных имён (DNS BIND)
- Задание №11: Настройка системного времени и часового пояса
Общая спецификация задания
Задание включает 11 взаимосвязанных блоков работ по развертыванию инфраструктуры предприятия с центральным офисом (HQ), филиалом (BR) и интернет-провайдером (ISP).
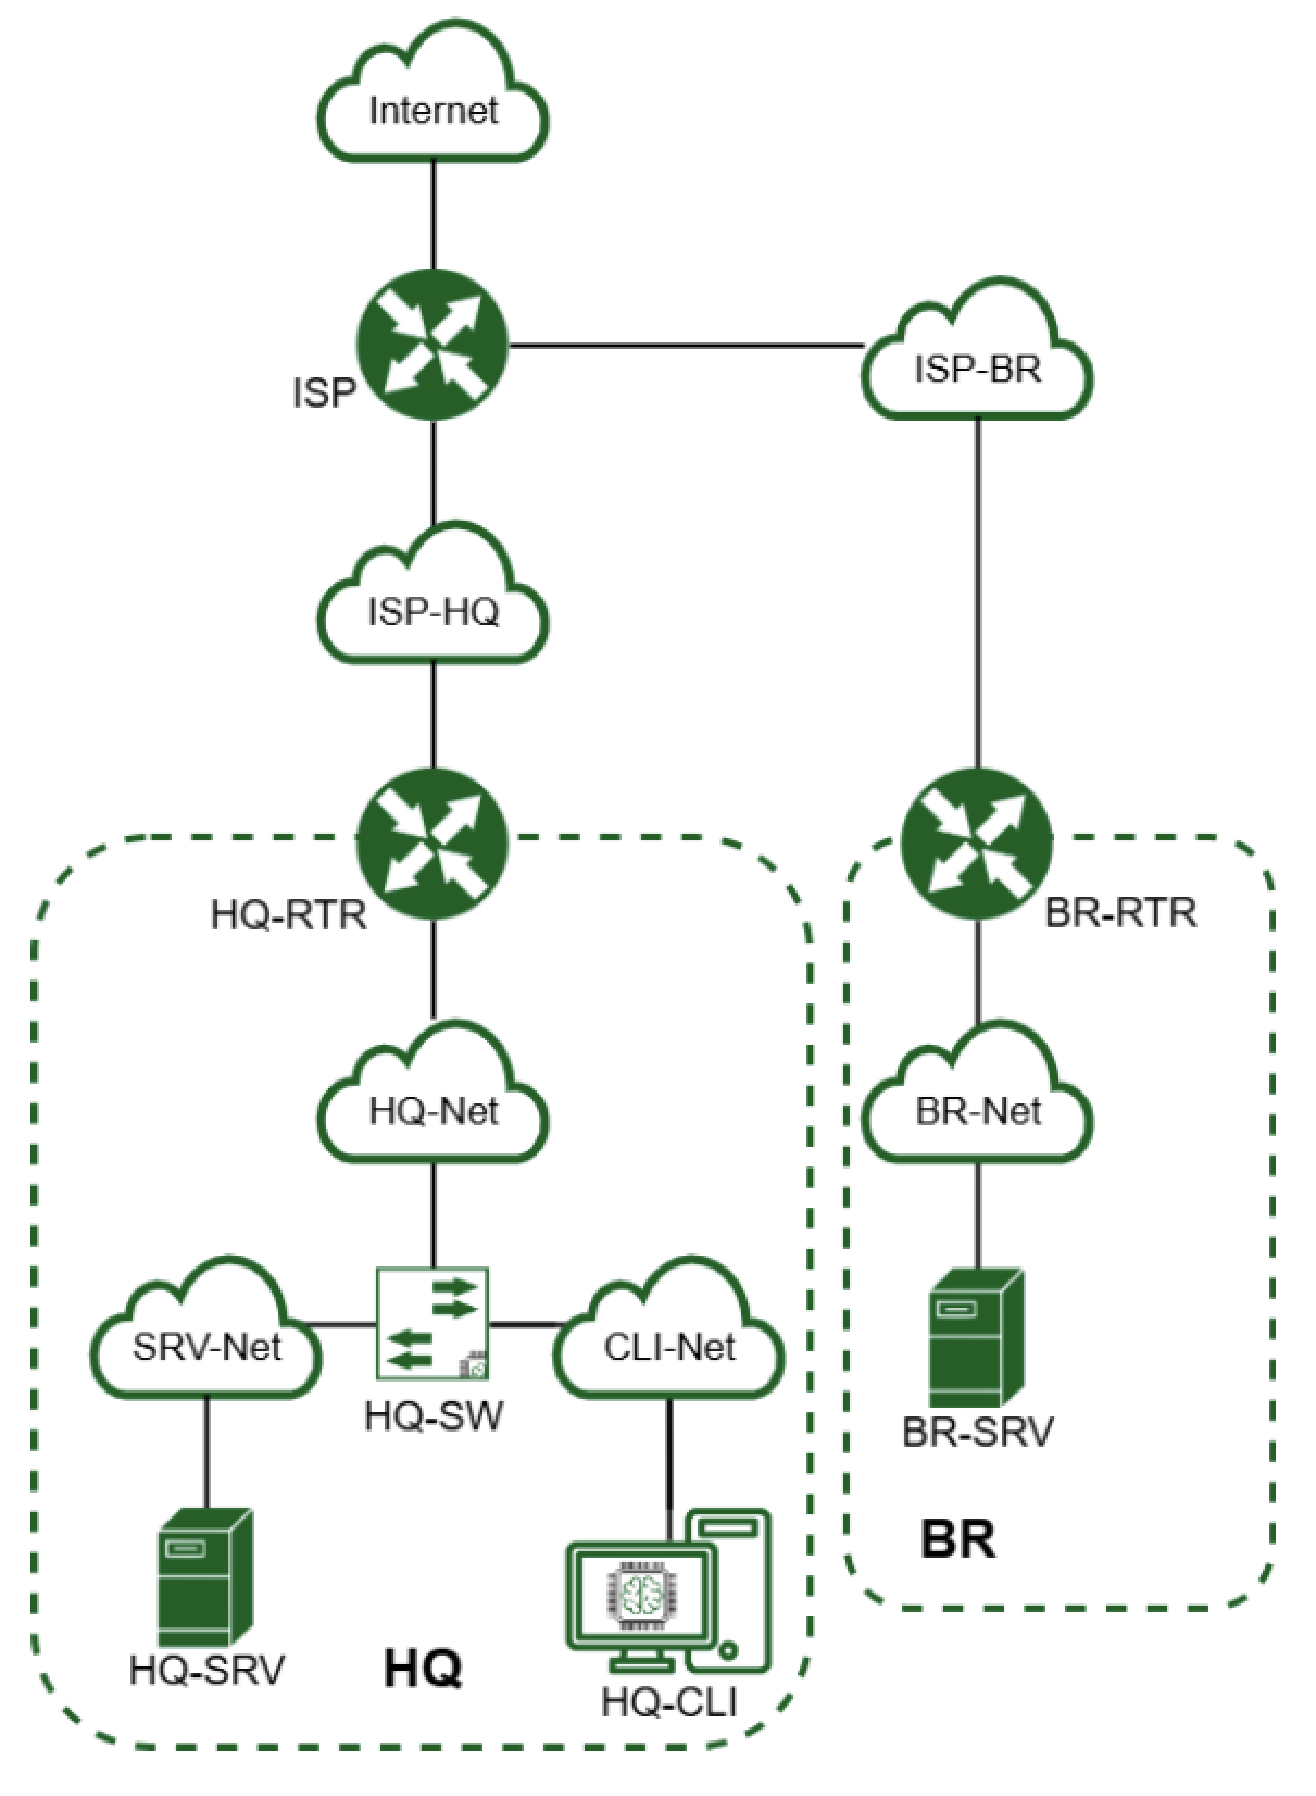
1. Базовая настройка устройств и адресация
Имена устройств: Настроить FQDN (полное доменное имя) для всех узлов сети согласно топологии в зоне
.au-team.irpo:isp.au-team.irpohq-rtr.au-team.irpohq-srv.au-team.irpohq-cli.au-team.irpobr-rtr.au-team.irpobr-srv.au-team.irpo
Адресация IPv4: Использовать исключительно приватные диапазоны RFC 1918.
Расчет емкости подсетей:
- VLAN 100 (HQ-SRV): не более 32 адресов → маска
/27(32 адреса, 30 хостов). - VLAN 200 (HQ-CLI): не менее 16 адресов → маска
/24(256 адресов) или/28(16 адресов). - VLAN 999 (Управление): не более 8 адресов → маска
/29(8 адресов, 6 хостов). - Сеть BR-SRV: не более 16 адресов → маска
/28(16 адресов, 14 хостов). - Линки ISP: сеть
172.16.1.0/28(HQ-RTR) и172.16.2.0/28(BR-RTR).
- VLAN 100 (HQ-SRV): не более 32 адресов → маска
Таблица адресации: Сведения об адресах занести в итоговый отчет (Таблица 2).
2. Доступ к сети Интернет на маршрутизаторе ISP
- Аплинк к магистральному провайдеру: Получение IP-адреса и шлюза по умолчанию по протоколу DHCP.
- Интерфейс в сторону HQ-RTR: Настроить статический адрес из сети
172.16.1.0/28(например,172.16.1.1/28). - Интерфейс в сторону BR-RTR: Настроить статический адрес из сети
172.16.2.0/28(например,172.16.2.1/28). - Динамическая трансляция портов (PAT / NAPT): Настроить NAT Masquerade на выходном интерфейсе ISP для обеспечения доступа узлов HQ-RTR и BR-RTR во внешнюю сеть Интернет.
3. Локальные учетные записи пользователей
На серверах HQ-SRV и BR-SRV:
- Имя пользователя:
sshuser - Пароль:
P@ssw0rd - Идентификатор пользователя (UID):
2026 - Привилегии: возможность выполнения команд через
sudoбез ввода пароля (NOPASSWD: ALL).
- Имя пользователя:
На маршрутизаторах HQ-RTR и BR-RTR:
- Имя пользователя:
net_admin - Пароль:
P@ssw0rd - Привилегии: запуск
sudoбез ввода пароля в среде Linux (или максимальные привилегии / privilege level 15 в сетевых ОС).
- Имя пользователя:
4. Коммутация и сегментация VLAN в сегменте HQ
Разделение трафика по VLAN:
- Трафик сервера
HQ-SRVпринадлежит VLAN 100. - Трафик рабочей станции
HQ-CLIпринадлежит VLAN 200. - Трафик управления принадлежит VLAN 999.
- Трафик сервера
Маршрутизация между VLAN (Router-on-a-Stick):
- Реализовать на
HQ-RTRмаршрутизацию трафика всех указанных VLAN с использованием одного сетевого адаптера / физического порта (посредством 802.1Q sub-interfaces /vlan100,vlan200,vlan999).
- Реализовать на
Сведения о конфигурации коммутации занести в отчет.
5. Безопасный удаленный доступ (SSH)
На серверах HQ-SRV и BR-SRV настроить службу OpenSSH:
- Порт подключения: изменить стандартный порт на
2026. - Ограничение пользователей: разрешить вход исключительно пользователю
sshuser(AllowUsers sshuser). - Защита от подбора пароля: ограничить максимальное число попыток аутентификации до двух (
MaxAuthTries 2). - Предупреждающий баннер: настроить баннер при подключении с текстом
Authorized access only.
6. Межофисный защищенный IP-туннель
Между офисами HQ и BR (на маршрутизаторах HQ-RTR и BR-RTR):
- Сконфигурировать виртуальный туннель по технологии GRE или IP in IP поверх публичных линков ISP.
- Назначить IP-адресацию на интерфейсы туннеля (например, подсеть
/30:10.0.0.1/30и10.0.0.2/30). - Внести параметры туннеля в отчет.
7. Динамическая маршрутизация (Link-State)
Обеспечить автоматическую маршрутизацию между подсетями офисов HQ и BR через туннель:
- Использовать Link-State протокол (рекомендуется OSPF на базе пакета
frrилиbird). - Изоляция протокола: передача пакетов протокола разрешена только на интерфейсах IP-туннеля (на остальных интерфейсах настроить
passive-interface). - Маршрутизаторы должны обмениваться маршрутами только друг с другом.
- Аутентификация: настроить защиту протокола посредством пароля / MD5-хеширования.
- Параметры настройки и ключи аутентификации внести в отчет.
8. Динамическая трансляция адресов (NAT) на филиалах
На маршрутизаторах HQ-RTR и BR-RTR:
- Настроить динамическую трансляцию адресов (Source NAT / Masquerade) в сторону интерфейса ISP (
enp7s1). - Все внутренние устройства обоих офисов должны иметь прозрачный выход в сеть Интернет через маршрутизаторы своих сегментов.
9. Протокол динамической конфигурации хостов (DHCP)
Организовать автоматическую выдачу адресов в локальной сети клиентов главного офиса:
DHCP-сервер: маршрутизатор
HQ-RTR.DHCP-клиент: машина
HQ-CLI(сегмент VLAN 200).Параметры пула:
- Подсеть: сеть VLAN 200 (
192.168.200.0/24). - Исключить из выдачи: IP-адрес самого маршрутизатора (
192.168.200.1). - Шлюз по умолчанию (Default Gateway): адрес
HQ-RTR(192.168.200.1). - DNS-сервер: адрес сервера
HQ-SRV(192.168.100.2). - Доменный суффикс (DNS Domain Search):
au-team.irpo.
- Подсеть: сеть VLAN 200 (
Внести конфигурацию пула в отчет.
10. Инфраструктура службы доменных имён (DNS)
Развернуть отказоустойчивую корпоративную службу DNS для домена au-team.irpo:
Основной DNS-сервер: настроен на сервере
HQ-SRV(службаbind/named).Разрешение имён:
- Прямая зона: сопоставление всех FQDN хостов с их IPv4-адресами.
- Обратная зона (PTR): разрешение IP-адресов обратно в FQDN согласно Таблице 3.
Пересылка запросов (Forwarders): для внешних адресов настроить пересылку на общедоступные DNS-серверы (например,
77.88.8.7,77.88.8.3или8.8.8.8).
11. Настройка системного времени и часового пояса
- Настроить часовой пояс на всех виртуальных машинах (
ISP,HQ-RTR,BR-RTR,HQ-SRV,BR-SRV,HQ-CLI) в соответствии с регионом проведения чемпионата/экзамена (например,timedatectl set-timezone Europe/Moscow). - Убедиться в корректности синхронизации системного времени.